Waspada Phishing Berkedok Pembaruan Aplikasi M-Banking
Waspada Phishing perkembangan layanan perbankan digital memberikan kemudahan bagi masyarakat dalam melakukan berbagai transaksi keuangan. Namun, kemudahan tersebut juga menghadirkan risiko kejahatan siber yang perlu di waspadai. Salah satu ancaman yang sering di gunakan pelaku adalah phishing dengan menyamar sebagai layanan pembaruan aplikasi m-banking.
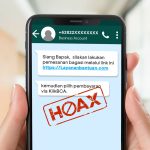
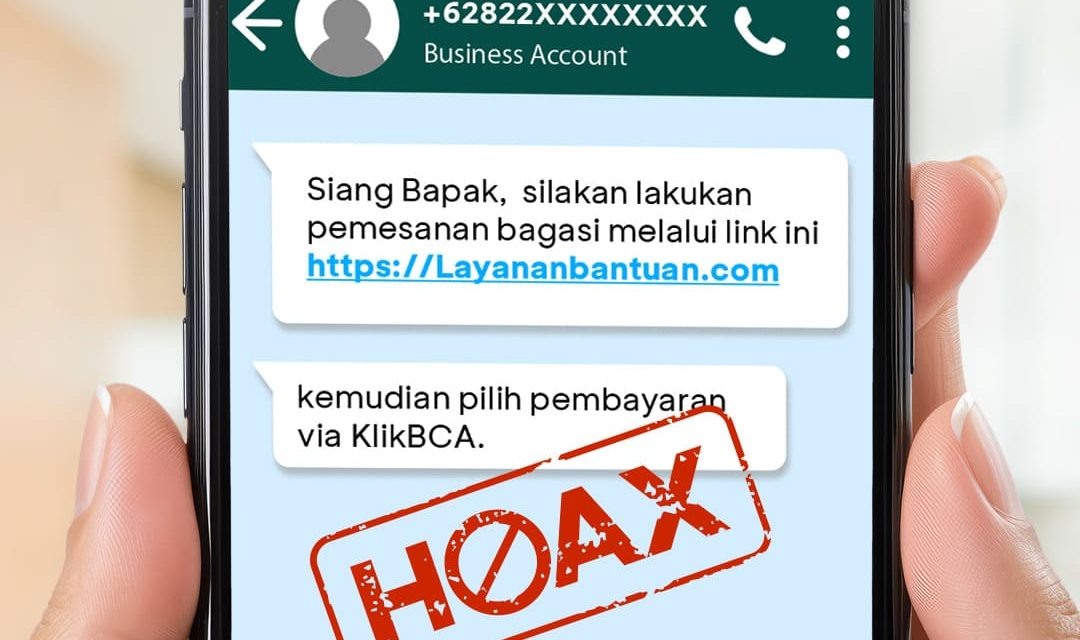
Dalam modus tersebut, pelaku biasanya mengirimkan pesan melalui SMS, WhatsApp, email, atau media sosial. Pesan itu menginformasikan adanya pembaruan sistem yang di anggap wajib di lakukan pengguna. Selain itu, pelaku sering mencantumkan tautan yang mengarahkan korban menuju situs palsu.
Situs tersebut di buat menyerupai halaman resmi bank agar terlihat meyakinkan. Selanjutnya, korban di minta memasukkan informasi sensitif, seperti nama pengguna, kata sandi, PIN, atau kode OTP. Padahal, data tersebut dapat di gunakan pelaku untuk mengakses rekening korban tanpa izin.
Terkadang, pelaku juga meminta pengguna mengunduh berkas aplikasi dari tautan yang tidak di kenal. Akibatnya, perangkat korban berisiko terinfeksi perangkat lunak berbahaya yang dapat mencuri informasi pribadi. Oleh karena itu, masyarakat perlu memahami bahwa tidak semua pesan mengenai pembaruan aplikasi berasal dari pihak perbankan.
Selain itu, pelaku kerap menciptakan suasana mendesak agar korban segera mengikuti instruksi. Misalnya, pesan menyebutkan akses rekening akan di blokir apabila pembaruan tidak segera di lakukan. Dengan demikian, korban terdorong mengambil keputusan tanpa memeriksa kebenaran informasi terlebih dahulu.
Waspada Phishing karena itu, kewaspadaan menjadi langkah awal untuk melindungi keamanan transaksi digital. Masyarakat sebaiknya memeriksa setiap pemberitahuan melalui saluran resmi bank sebelum melakukan tindakan.
Waspada Phishing Dengan Cara Mengenali Tautan Palsu Dan Melindungi Data Rekening
Waspada Phishing Dengan Cara Mengenali Tautan Palsu Dan Melindungi Data Rekening mengenali tanda-tanda phishing dapat membantu masyarakat menghindari kerugian finansial. Pertama, perhatikan alamat pengirim dan tautan yang tercantum dalam pesan. Apabila alamat situs terlihat tidak biasa atau menggunakan nama domain mencurigakan, jangan langsung membukanya.
Selain itu, pengguna perlu mewaspadai pesan yang meminta data rahasia dengan alasan verifikasi akun. Bank tidak seharusnya meminta nasabah membagikan PIN, kata sandi, atau kode OTP melalui pesan pribadi. Oleh sebab itu, permintaan informasi sensitif harus di periksa melalui layanan resmi.
Langkah berikutnya adalah mengunduh aplikasi m-banking hanya melalui toko aplikasi resmi atau tautan yang di sediakan bank. Jangan memasang aplikasi dari berkas yang di kirimkan oleh nomor tidak di kenal. Sebab, aplikasi tersebut mungkin mengandung perangkat lunak berbahaya yang dapat mengakses data perangkat.
Pengguna juga sebaiknya mengaktifkan autentikasi tambahan apabila tersedia. Selanjutnya, gunakan kata sandi yang kuat dan berbeda untuk setiap layanan penting. Dengan demikian, kebocoran satu akun tidak otomatis membuka akses terhadap akun lainnya.
Di samping itu, perbarui sistem operasi dan aplikasi melalui mekanisme resmi. Pembaruan keamanan dapat membantu memperbaiki celah yang berpotensi di manfaatkan penyerang. Namun, pengguna tetap harus memastikan sumber pembaruan tersebut benar-benar terpercaya.
Masyarakat juga perlu mengaktifkan notifikasi transaksi untuk memantau aktivitas rekening. Apabila muncul transaksi yang tidak di kenal, segera hubungi bank melalui nomor resmi. Dengan cara tersebut, nasabah dapat meminta pemeriksaan dan mengikuti prosedur pengamanan rekening.
Pada akhirnya, kebiasaan memeriksa informasi sebelum mengeklik tautan menjadi perlindungan penting. Sikap hati-hati dapat mengurangi risiko pencurian data dan penyalahgunaan akses perbankan.
Langkah Penanganan Jika Menjadi Korban Phishing Perbankan
Langkah Penanganan Jika Menjadi Korban Phishing Perbankan apabila telanjur mengeklik tautan mencurigakan, pengguna sebaiknya segera menghentikan interaksi dengan situs tersebut. Jangan memasukkan informasi tambahan atau mengikuti instruksi yang muncul. Selain itu, jangan mengunduh berkas maupun memasang aplikasi yang tidak jelas sumbernya.
Jika pengguna sudah memasukkan PIN, kata sandi, atau kode OTP, segera hubungi bank melalui saluran resminya. Selanjutnya, mintalah bantuan untuk mengamankan akses rekening dan memeriksa kemungkinan transaksi mencurigakan. Apabila tersedia, lakukan pemblokiran sementara sesuai arahan petugas.
Pengguna juga perlu mengganti kata sandi yang terlanjur di berikan kepada pihak tidak bertanggung jawab. Namun, proses tersebut sebaiknya di lakukan melalui aplikasi atau situs resmi yang di pastikan aman. Jika perangkat di duga terinfeksi, hentikan sementara penggunaannya untuk transaksi keuangan dan lakukan pemeriksaan keamanan.
Di samping itu, simpan bukti pesan, alamat situs, nomor pengirim, dan riwayat transaksi yang mencurigakan. Bukti tersebut dapat membantu proses pemeriksaan oleh bank maupun pihak berwenang. Jangan menghapus informasi penting sebelum menyimpannya dengan aman.
Apabila mengalami kerugian, segera laporkan kejadian kepada bank dan pihak berwenang sesuai prosedur. Masyarakat juga dapat memanfaatkan layanan pengaduan resmi yang relevan untuk memperoleh petunjuk penanganan. Semakin cepat laporan di sampaikan, semakin cepat pula pemeriksaan dapat di mulai.
Pencegahan phishing bukan hanya tanggung jawab penyedia layanan keuangan. Sebaliknya, keamanan transaksi digital membutuhkan kerja sama antara bank dan nasabah. Pengguna perlu meningkatkan literasi digital serta membiasakan diri memeriksa sumber informasi.
Oleh karena itu, jangan mudah percaya pada pesan yang menjanjikan keamanan melalui tautan tertentu. Pastikan setiap pembaruan aplikasi di lakukan melalui kanal resmi. Dengan demikian, masyarakat dapat menikmati layanan m-banking secara lebih aman sekaligus mengurangi risiko kejahatan siber Waspada Phishing.